
Serverbetriebssystem auf Ubuntu Server LTS
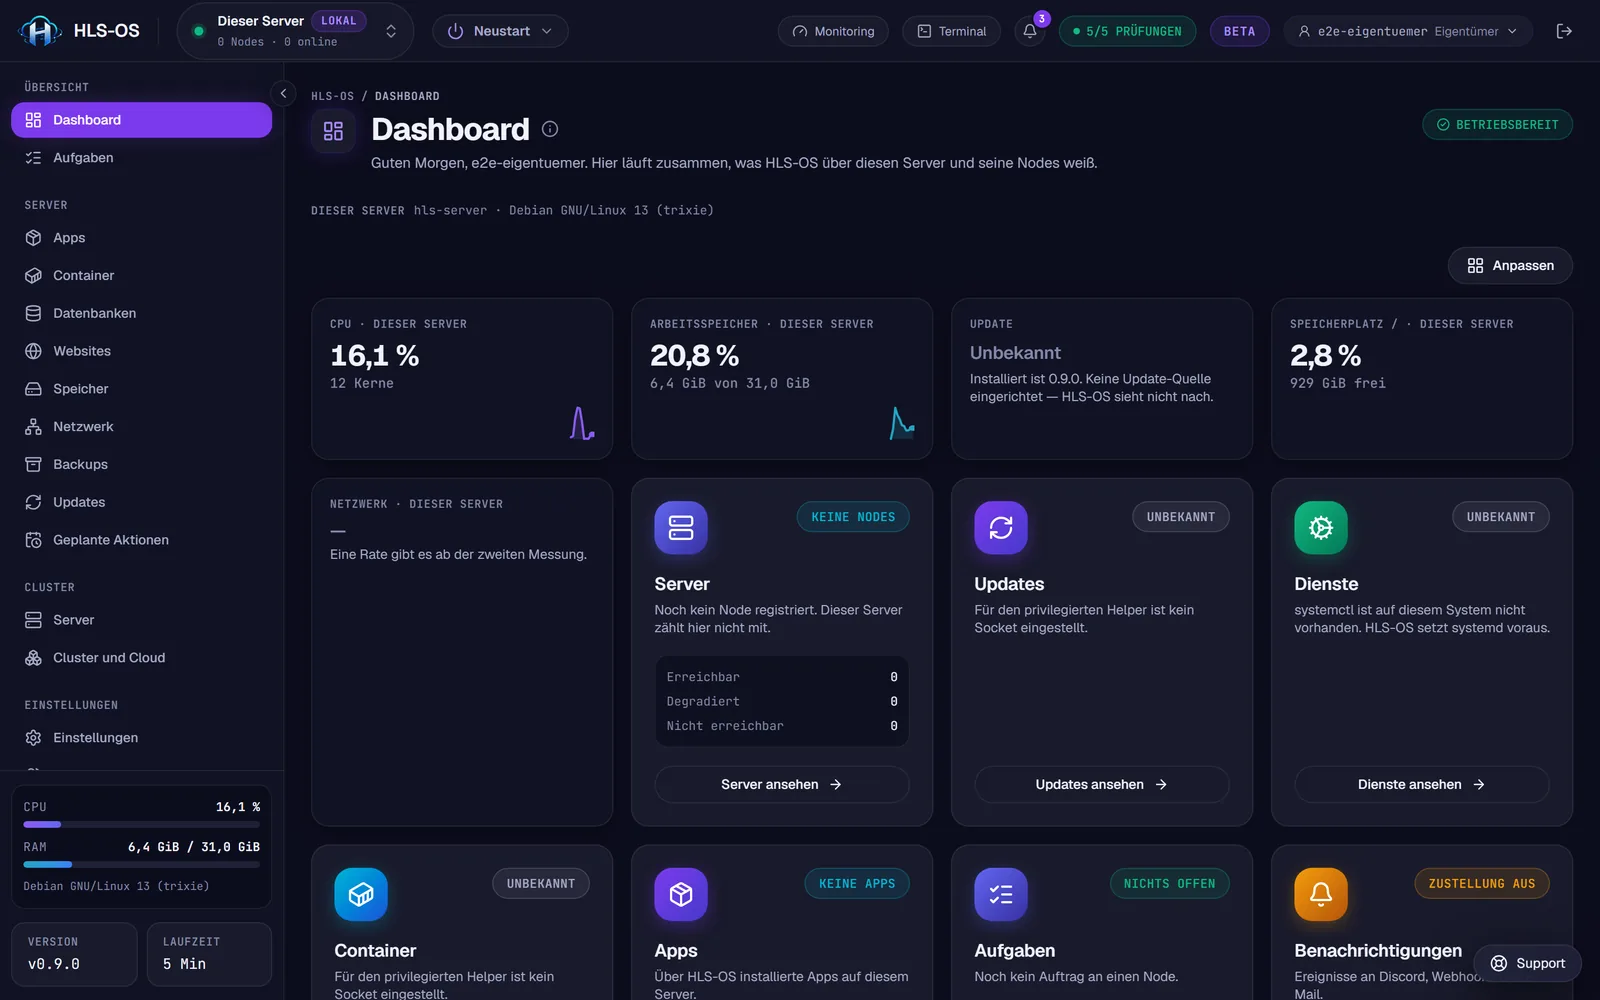
Der ganze Server.
In einem Fenster.
Was HLS-OS ist
HLS-OS macht aus Ubuntu Server ein System, das du im Browser bedienst: Apps, Backups, Speicher, Netzwerk und jeder weitere Server im Cluster. Ohne Kommandozeile, und ohne dass dir die Oberfläche etwas vormacht.
Der Aufbau von HLS-OS in vier Schichten
-
1 — 4
Fundament
Ubuntu Server 24.04 oder 26.04 LTS, wie es ist. Eingriffe ins System macht ein getrennter, gehärteter Helper. Die Weboberfläche selbst hat keinen Root-Zugang und sieht Docker nie direkt.
-
2 — 4
Apps
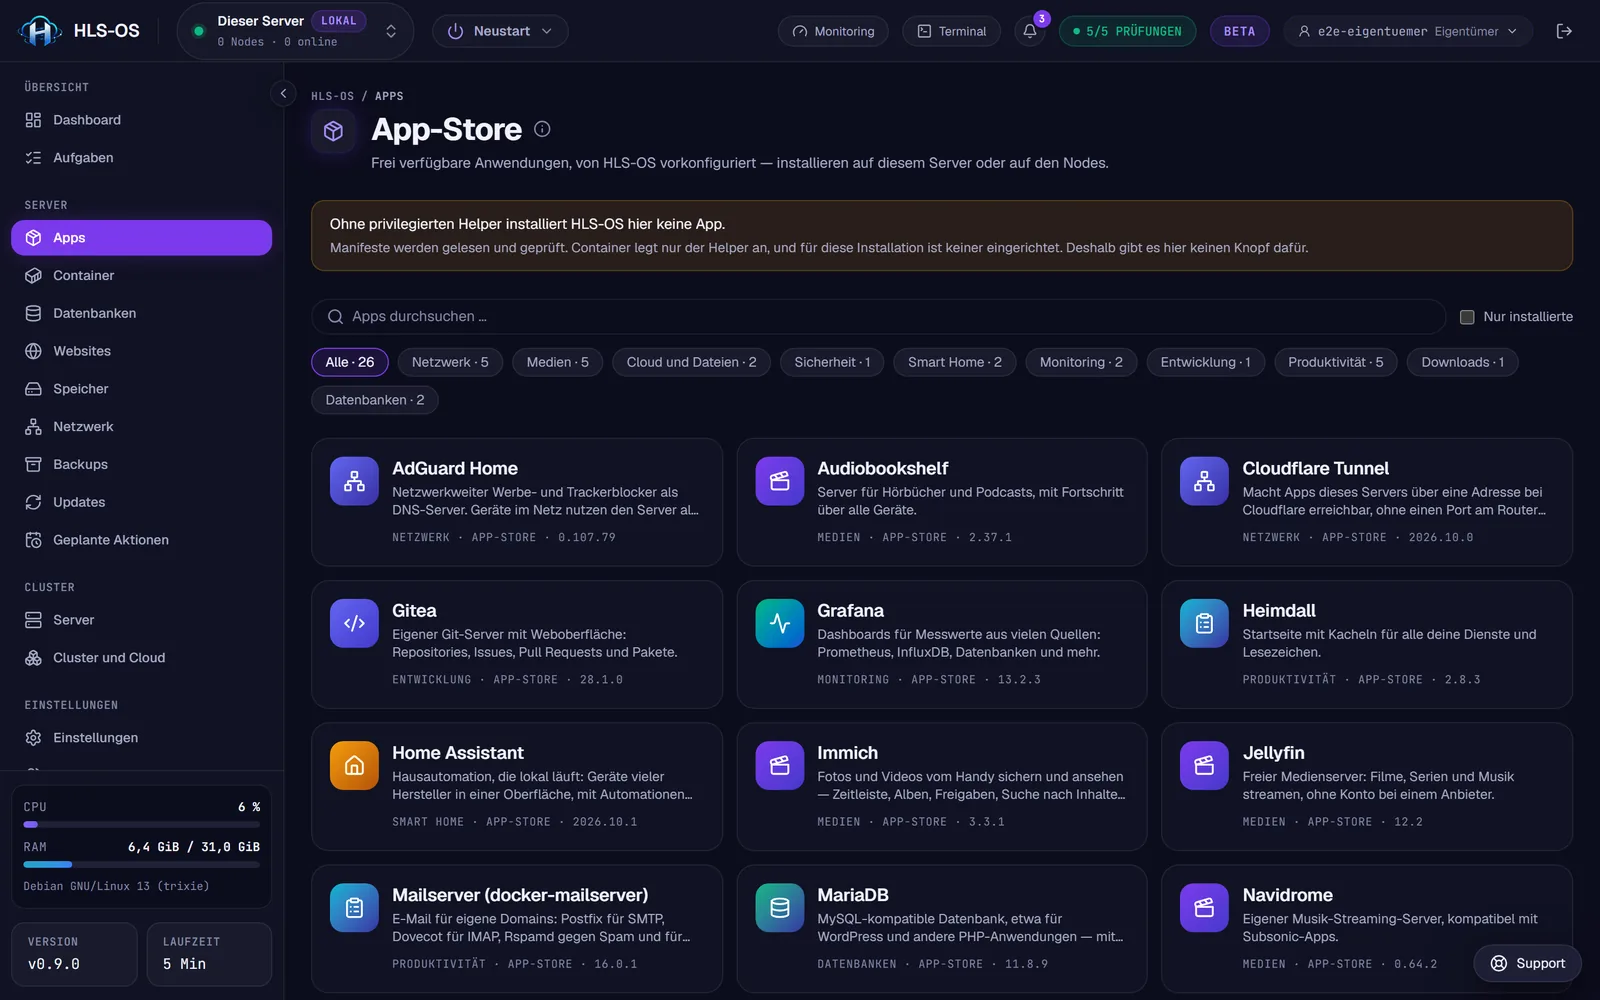
26 Apps im Store, installiert mit einem Klick. Images nur mit Digest; ein Update hebt die alte Fassung auf, bis die neue läuft. Entfernen lässt die Daten stehen.
Die Store-Pakete sind vorkonfiguriert, aber ungeprüft. Installiert wird erst nach Bestätigung.
-
3 — 4
Backups
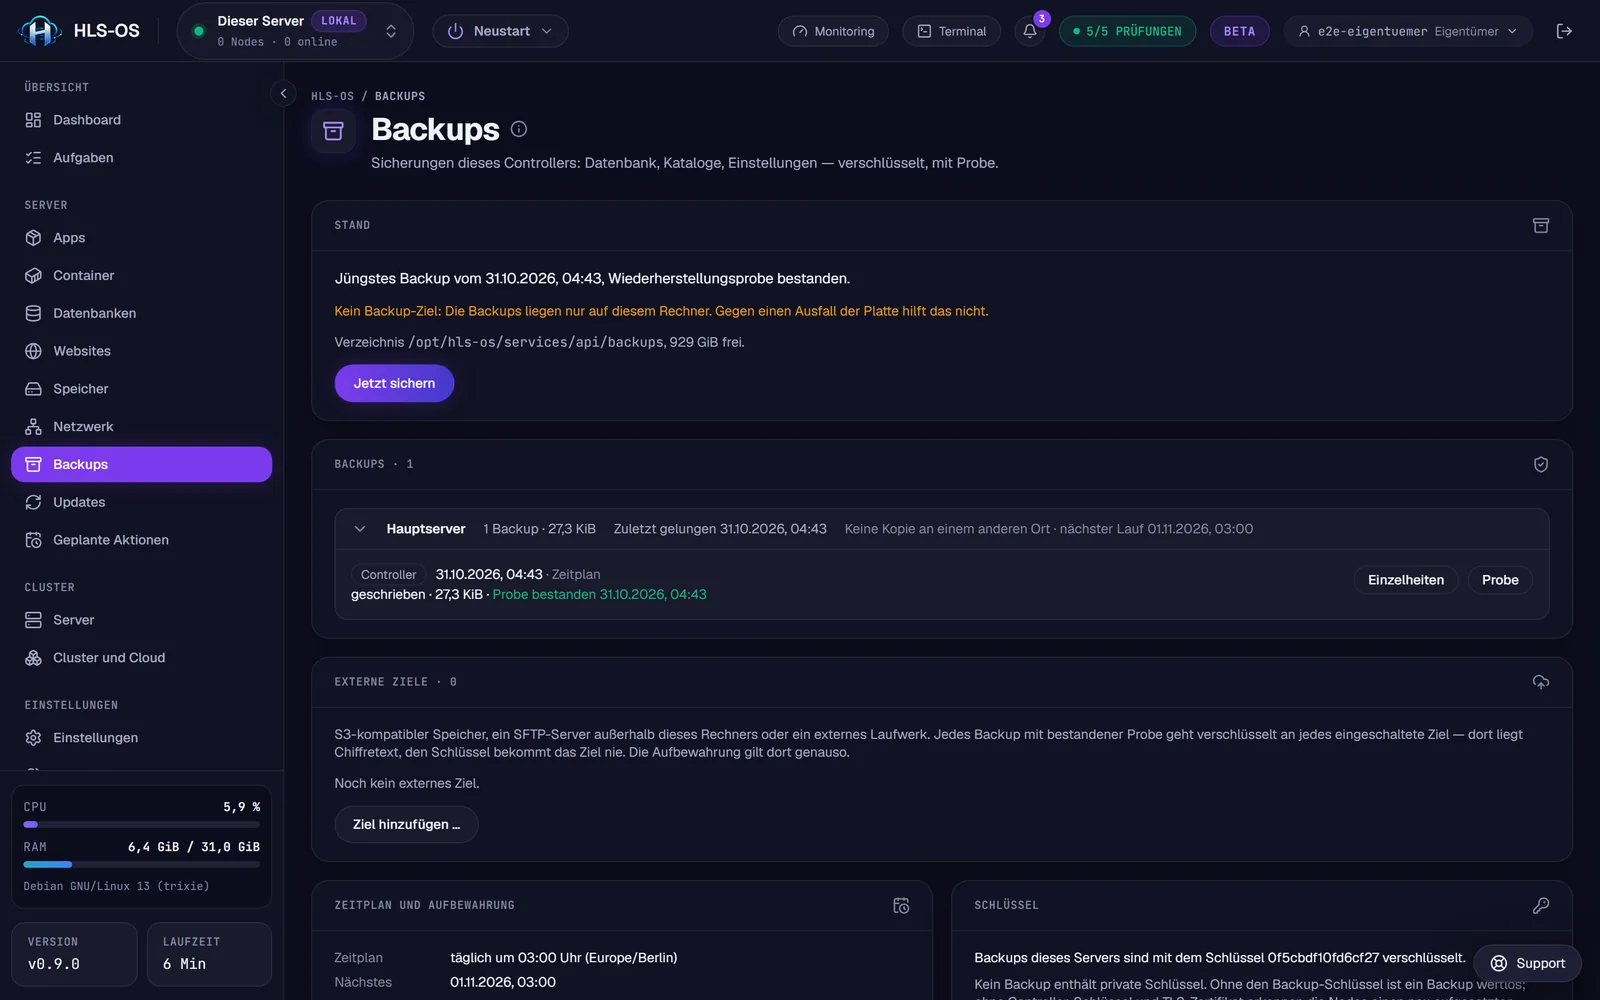
Ein Backup zählt erst, wenn es zurückkommt. Verschlüsselt, nach jedem Lauf eine Wiederherstellungsprobe. Kopien gehen an einen anderen Server, auf ein Laufwerk, zu S3 oder per SFTP.
Offen: S3 und SFTP sind gegen echte Anbieter noch nicht geprüft.
-
4 — 4
Cluster
Weitere Server treten bei und werden erst nach Vergleich ihres Fingerabdrucks freigegeben. Du meldest dich einmal an und springst in jeden Node. Die Verbindung ist signiert und gepinnt.
Im App-Store, vorkonfiguriert
- AdGuard Home
- Audiobookshelf
- Cloudflare Tunnel
- Gitea
- Grafana
- Heimdall
- Home Assistant
- Immich
- Jellyfin
- Mailserver
- MariaDB
- Navidrome
- Nextcloud
- Nginx Proxy Manager
- Node-RED
- Paperless-ngx
- Pi-hole
- Plex
- PostgreSQL
- qBittorrent
- Stirling-PDF
- Syncthing
- Tailscale
- Uptime Kuma
- Vaultwarden
- WordPress
Rundgang
Alles an einem Ort.
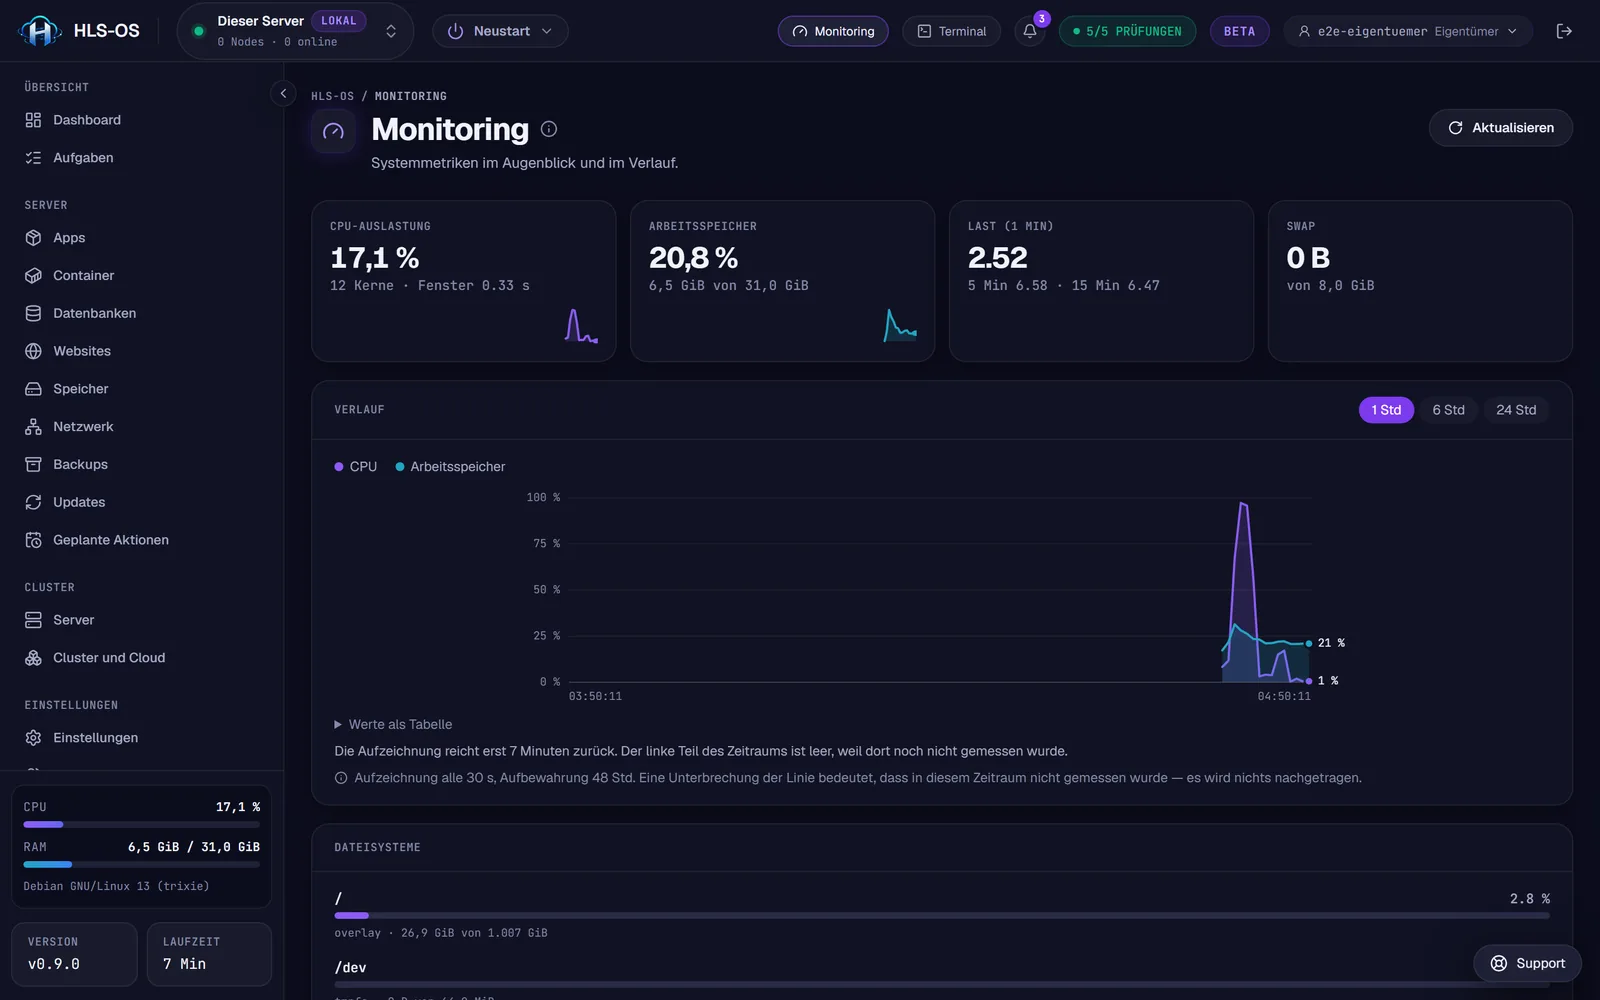
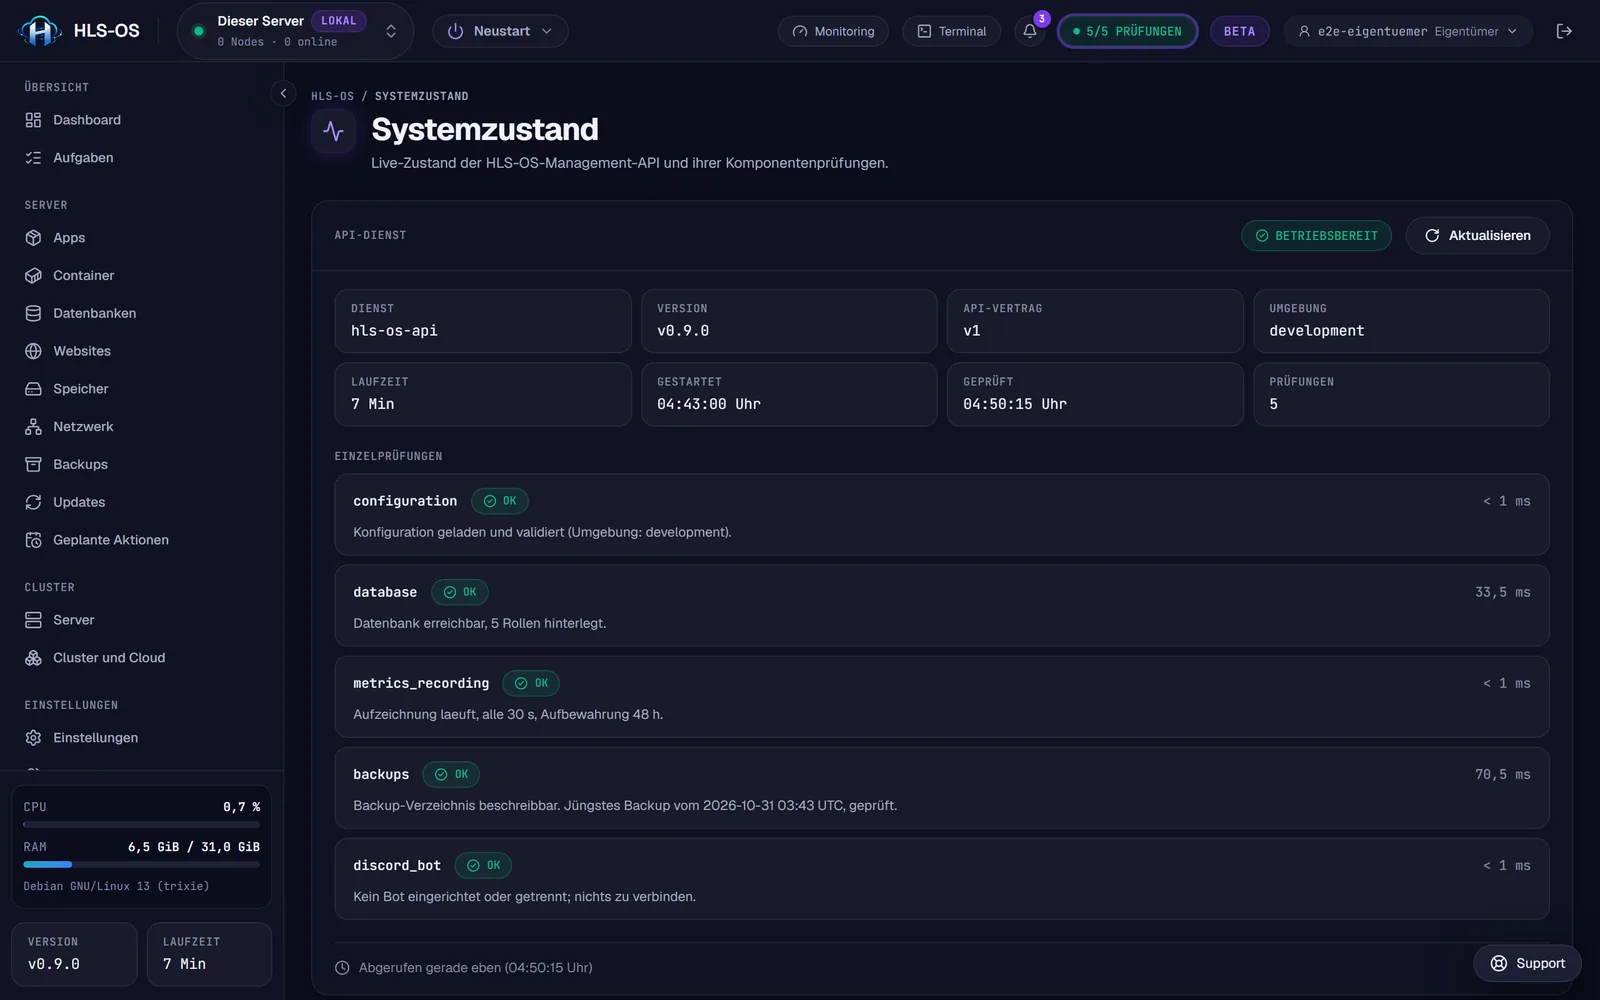
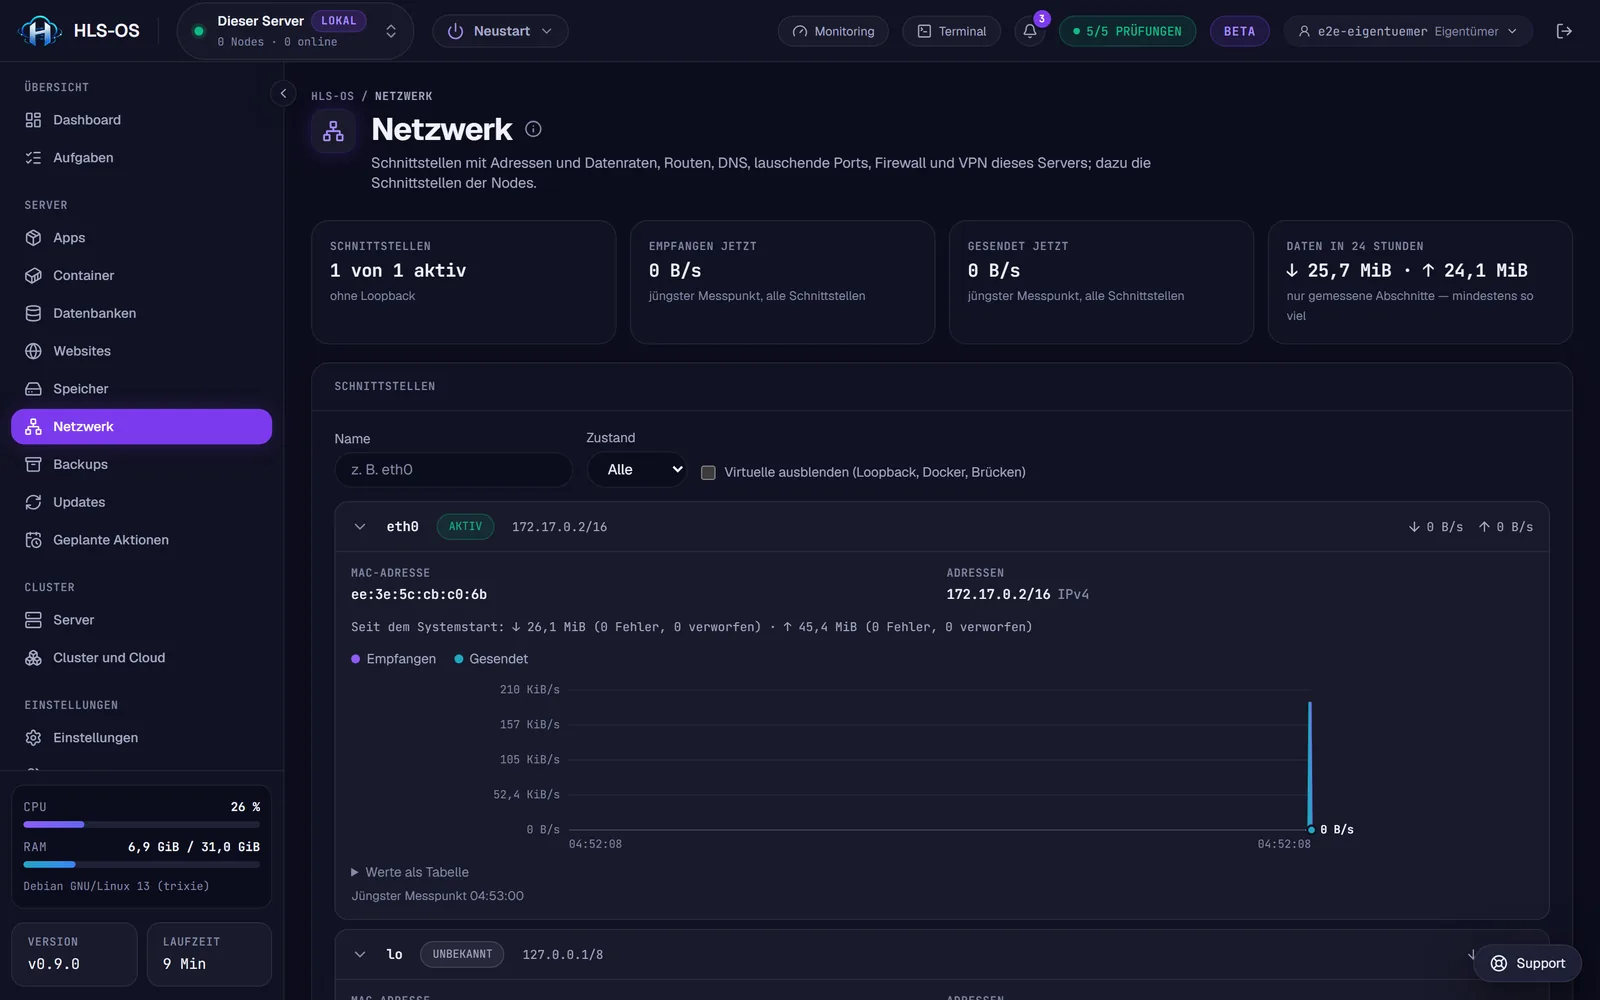
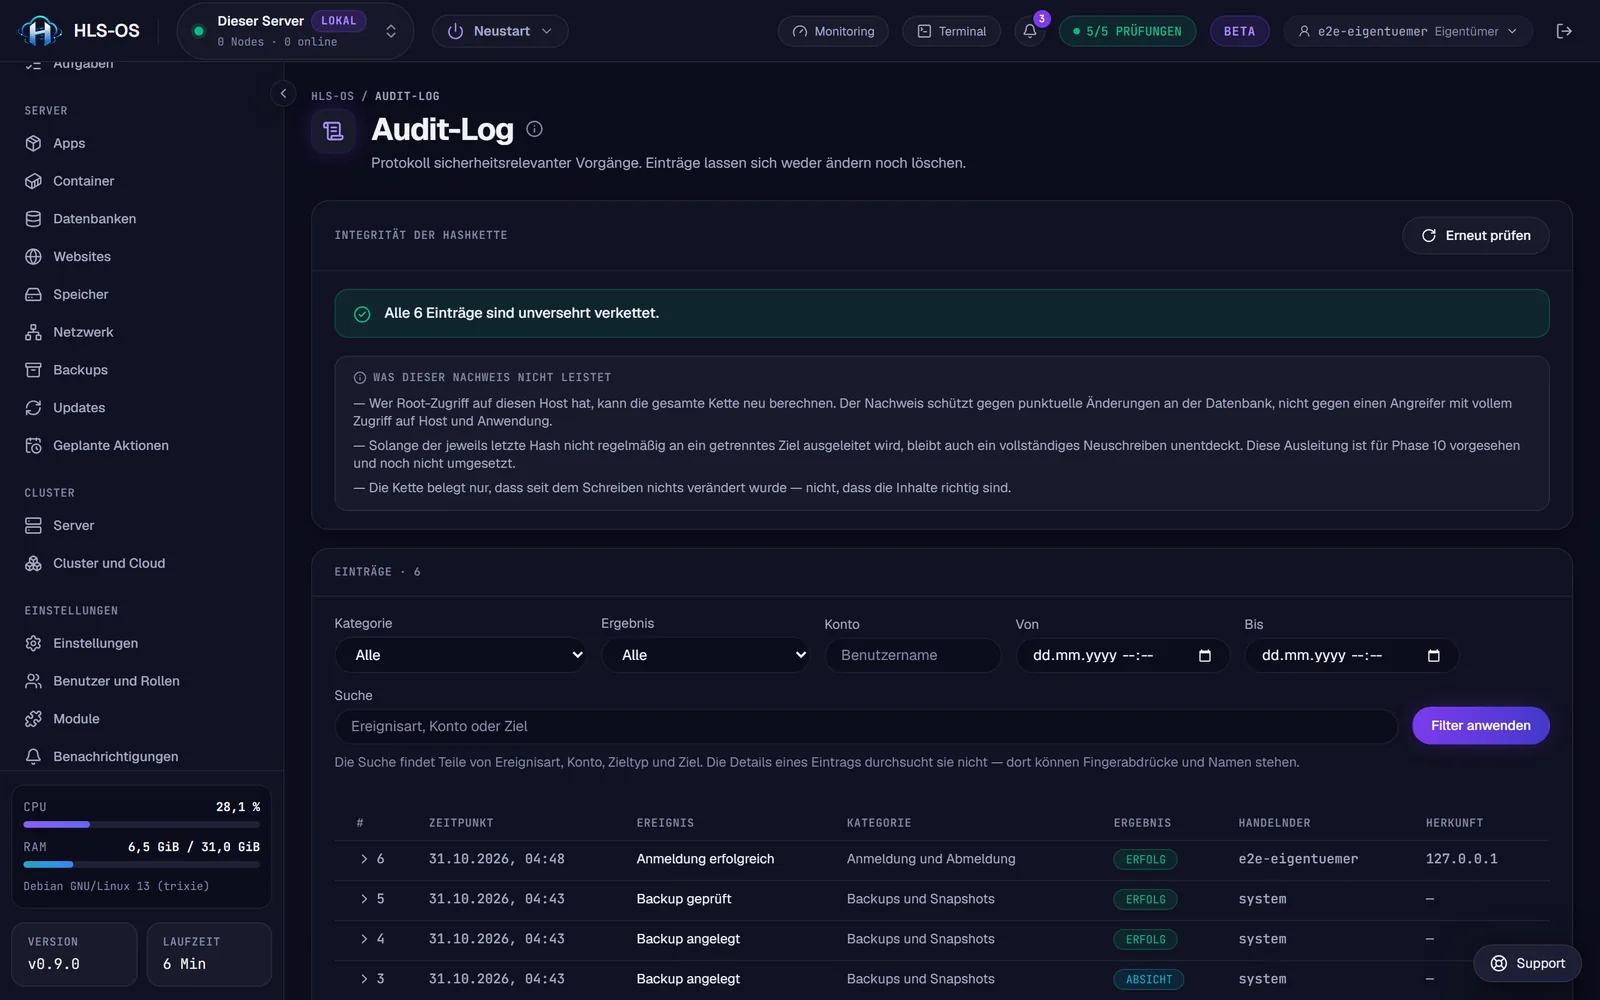
Aufnahmen einer Testinstanz von HLS-OS 0.9.0, ohne Nachbearbeitung.
Installieren
In drei Schritten im Browser.
Kostenlos. Ein frischer Ubuntu Server reicht.
-
01
Ubuntu Server
24.04 oder 26.04 LTS, frisch installiert, 64 Bit, ab 2 GB Arbeitsspeicher und 20 GB Speicher.
-
02
Ein Befehl
Er lädt den Installer von get.hls-os.de, prüft Signatur und Prüfsumme und fragt am Ende nach deinem Eigentümer-Konto.
-
03
Anmelden
Im Browser unter https://dein-server:8443. Der Port gehört ins eigene Netz oder hinter ein VPN; der Installer öffnet ihn nicht von selbst.
Grundsätze
Worauf du dich verlassen kannst.
- Keine Hintertür
-
- Kein exec in Container, keine freien Cron-Befehle, keine Compose-Dateien von irgendwo. Jedes davon wäre eine Shell an allen Sicherungen vorbei.
- Stattdessen geplante Aktionen aus einem festen Katalog und Apps aus einem geprüften Manifest.
- Das Terminal ist ein SSH-Client: Jede Verbindung bestätigst du mit Passwort oder Passkey.
- Ehrliche Zahlen
-
- Unbekannt ist nicht null. Fehlt ein Sensor, steht dort ein Grund statt einer erfundenen Zahl.
- Fällt die Messung aus, bricht die Kurve ab, statt ruhig weiterzulaufen.
- Zugang
-
- Argon2id, zweiter Faktor per TOTP, Passkeys, Anmeldung über OpenID Connect, API-Tokens mit Teilrechten.
- Fünf Rollen von Eigentümer bis Nur-Lesen; jede Route prüft ihre Berechtigung auf dem Server.
- Jede Firewall-Änderung wartet 120 Sekunden auf Bestätigung, sonst nimmt der Server sie zurück. SSH und Port 8443 lassen sich nicht sperren.
- Bescheid wissen
-
- Benachrichtigungen an Discord, Telegram, E-Mail, ntfy, Gotify, Slack, Matrix und eigene Webhooks, für jeden Server im Cluster.
- Ein Audit-Log, das jeden Eingriff zweimal festhält: Absicht und Ergebnis.
Dein Server. Ruhig im Griff.
Ein Ubuntu Server, ein Befehl, ein Browserfenster.
Ins Wiki ↗